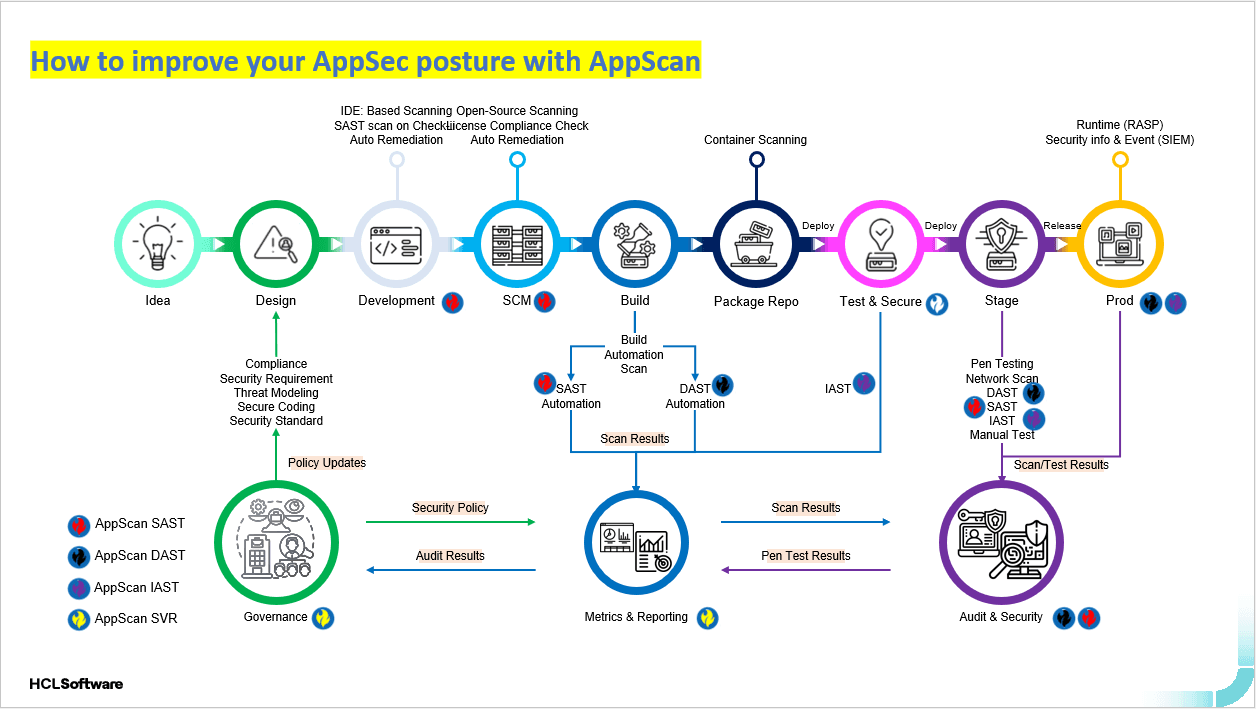
Xem sơ đồ kiểm thử AppScan kích thước đầy đủ
HCL AppScan hỗ trợ doanh nghiệp tìm và quản lý lỗ hổng trong ứng dụng, từ mã nguồn đến hệ thống đang vận hành. TMGS tư vấn lựa chọn phiên bản, cấu hình kiểm thử và kết nối với quy trình phát triển phần mềm.
Các phương pháp kiểm thử bảo mật
SAST – phân tích mã nguồn
Phân tích mã nguồn mà không cần chạy ứng dụng, hỗ trợ phát hiện điểm yếu sớm trong quá trình phát triển.
DAST – kiểm thử ứng dụng đang chạy
Kiểm tra ứng dụng web và API từ bên ngoài để tìm các điểm yếu có thể bị khai thác. Hoạt động kiểm thử cần thực hiện trong phạm vi đã được doanh nghiệp cho phép.
IAST – theo dõi khi ứng dụng thực thi
Thu thập thông tin trong quá trình ứng dụng chạy để bổ sung ngữ cảnh cho việc phân tích lỗ hổng và hỗ trợ xác minh kết quả.
SCA – kiểm tra thành phần phần mềm
Nhận diện rủi ro trong thư viện và thành phần nguồn mở của dự án. Tính năng cụ thể phụ thuộc phiên bản, cấu hình và phạm vi giấy phép được lựa chọn.
Tích hợp kiểm thử vào quy trình phát triển
Đưa hoạt động kiểm thử vào các bước phát triển và CI/CD giúp đội ngũ kỹ thuật nhận phản hồi sớm, theo dõi kết quả và ưu tiên khắc phục theo mức độ rủi ro.
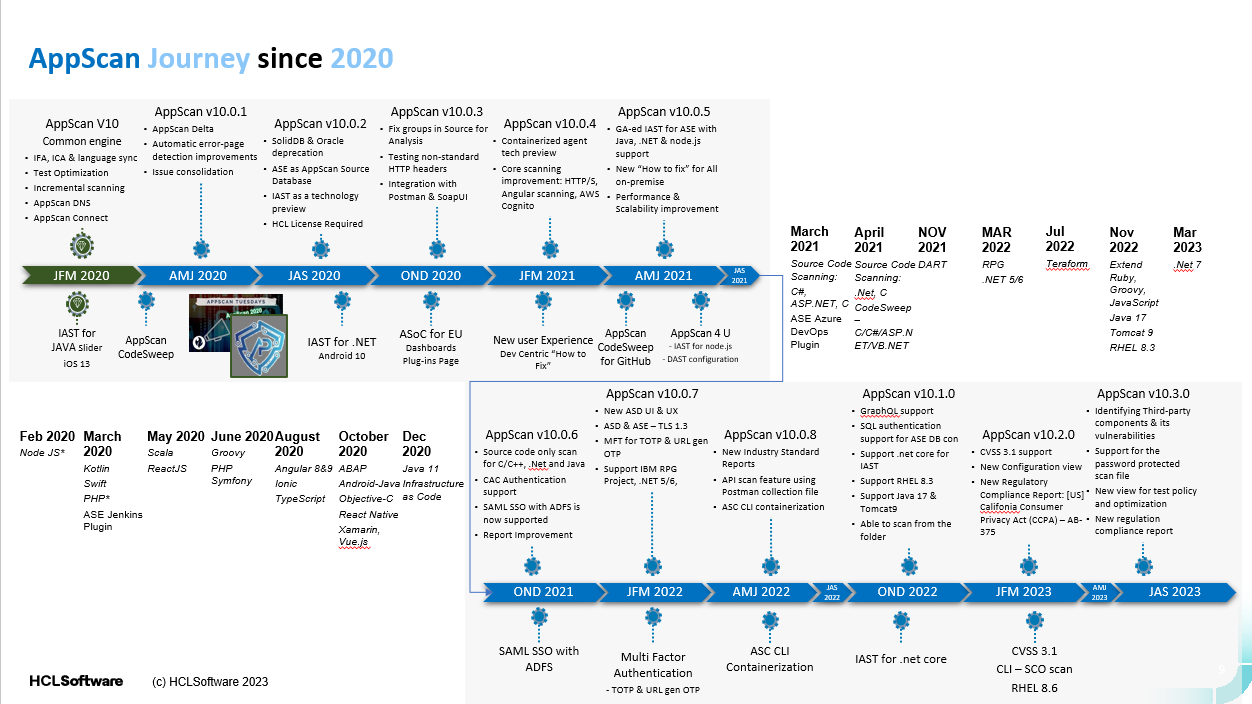
Xem sơ đồ AppScan kích thước đầy đủ
Phạm vi triển khai phù hợp doanh nghiệp
- Xác định ứng dụng web, API và mã nguồn cần kiểm thử.
- Lựa chọn phương pháp kiểm thử và mô hình triển khai phù hợp.
- Cấu hình quét, đọc kết quả và phối hợp xác minh các phát hiện.
- Tích hợp báo cáo và theo dõi việc khắc phục trong quy trình nội bộ.
Trao đổi với TMGS
Liên hệ TMGS để trao đổi về số lượng ứng dụng, công nghệ đang sử dụng và nhu cầu tích hợp. Đội ngũ tư vấn sẽ làm rõ phạm vi, phiên bản và phương án triển khai trước khi đề xuất giải pháp.
Nhận tư vấn HCL AppScan và yêu cầu demo
Thông tin sản phẩm tham khảo: HCLSoftware – HCL AppScan.