TMGS VIỆT NAM / AN TOÀN THÔNG TIN
Công nghệ vững vàng. Đồng hành bền vững.An toàn để
vững bước.
Bảo vệ hệ thống, dữ liệu và những điều quan trọng với doanh nghiệp bạn. Cùng TMGS tìm giải pháp an toàn thông tin phù hợp.
01 / BẮT ĐẦU TỪ DOANH NGHIỆP BẠN
Bạn đang cần
bảo vệ điều gì?
Mỗi hệ thống có một bài toán riêng. Chọn nhu cầu gần nhất để biết bạn có thể bắt đầu cuộc trao đổi như thế nào.
Biết điều gì cần được ưu tiên.
Bạn đang rà soát hiện trạng hoặc chuẩn bị một dự án mới? Hãy bắt đầu từ hệ thống đang có, dữ liệu quan trọng và những điểm còn băn khoăn.
Trao đổi nhu cầu với TMGSSản phẩm & giải pháp
HCL BigFix: Lá chắn vững chắc chống lại các cuộc tấn công N-dayDịch Vụ Pentest – Kiểm Thử Xâm Nhập Bảo Mật Hệ Thống Toàn DiệnDịch vụ Giám sát An toàn Thông tin (MSS) Toàn diệnPhần mềm SEVAM - Giải pháp Quản lý Lỗ hổng Bảo mật Doanh nghiệpHCL Secure DevOps: Giải Pháp Tự Động Hóa DevOps Toàn Diện cho Doanh NghiệpGiải pháp số hóa tài liệuWeb Application Firewall (WAF)Giải pháp lưu trữ tập trung TMGS CDSPGiải pháp HCL AppScanGiải pháp học trực tuyến E-LearningGiải Pháp TMGS - EDR (Enpoint Detection & Response)Giải pháp giám sát an toàn thông tin - OSSIM SIEMTMGS Malware Sandbox – Nền tảng Phân tích Mã độc Tự động
Dịch vụ từ TMGS
Chi phí triển khai
Giá dịch vụ có thể điều chỉnh sau khi tiến hành khảo sát cơ sở hạ tầng CNTT của khách hàng. Chi phí phụ thuộc vào: phạm vi giám sát (số lượng log source, thiết bị mạng, server/endpoint), khối lượng dữ liệu (EPS/GB per day), mức độ tuỳ biến use-case, yêu cầu trực 24/7, thời gian lưu trữ, và nhu cầu tích hợp (SIEM/SOAR/EDR). Báo giá minh bạch theo gói, lộ trình triển khai rõ ràng, và đề xuất tối ưu chi phí theo ưu tiên an toàn thông tin của doanh nghiệp.
Trao đổi về dịch vụQuản trị nội dung nâng cao
Xây dựng, tinh chỉnh các kịch bản hành động dựa trên thông tin về các mối đe dọa tiềm tàng thu thập được từ cả trong và ngoài hệ thống của khách hàng qua dịch vụ Thu thập - phân tích thông tin bảo mật để chủ động phát hiện, ứng phó nếu bị tấn công. Phát triển playbook tự động/ bán tự động (SOAR) cho các tình huống phổ biến: brute-force, phishing, ransomware, lateral movement, exfiltration… Tích hợp enrich IOC, tự động mở ticket, điều phối hành động chặn theo policy, và ghi lại nhật ký thao tác để kiểm soát thay đổi. Phản ứng nhanh, nhất quán, giảm thao tác thủ công, tăng khả năng xử lý đồng thời nhiều sự kiện.",
Trao đổi về dịch vụQuản trị sự kiện bảo mật
Tích hợp vào hệ thống SIEM để quản lý toàn bộ các sự kiện an ninh cho SOC, bao gồm kết nối, thu thập, tích hợp các nguồn nhật ký (log), gói tin (packet) và endpoint (optional) vào hệ thống, đánh giá và duy trì chất lượng sự kiện, lưu trữ dữ liệu. Chúng tôi hỗ trợ chuẩn hoá định dạng log, map trường dữ liệu theo use-case, xây dựng pipeline làm sạch và loại bỏ nhiễu, đảm bảo dữ liệu đầu vào ổn định cho phát hiện và phân tích. Đồng thời thiết lập phân quyền truy cập, lưu vết truy vấn, và cơ chế cảnh báo khi nguồn dữ liệu gián đoạn. Dữ liệu tập trung, đầy đủ ngữ cảnh, truy xuất nhanh, giảm thời gian điều tra và nâng cao khả năng giám sát liên tục theo tiêu chuẩn vận hành SOC.
Trao đổi về dịch vụGiám sát và phát hiện sự cố
Quá trình quan sát, làm giàu thông tin thô từ các nguồn gói tin (packet), nhật ký (log) và endpoint (optional), tổng hợp thành các thông tin có ý nghĩa mô tả, giúp phát hiện các mối đe dọa an ninh tiềm tàng. Tiếp đó, tiến hành phân loại sơ bộ các bất thường để xác định chính xác đó là sự cố hay cảnh báo nhầm. Hệ thống giám sát triển khai cơ chế correlation theo ngữ cảnh (người dùng, tài sản, vị trí, mức độ quan trọng), kết hợp rule-based và hành vi (behavior) để phát hiện sớm dấu hiệu xâm nhập. Với mỗi cảnh báo, SOC tạo ticket, gán mức độ ưu tiên và đề xuất bước xử lý tiếp theo. Giảm false positive, tăng độ tin cậy của cảnh báo, rút ngắn thời gian phát hiện (MTTD) và đảm bảo khả năng theo dõi 24/7.
Trao đổi về dịch vụBáo cáo và đo lường
Đưa ra báo cáo thường xuyên trên cơ sở các thước đo như Cam kết chất lượng dịch vụ (SLA - Service Level Agreement), Cam kết chất lượng vận hành (OLA - Operational Level Agreement), hiệu suất hoạt động Giám sát - Phát hiện - Phản ứng (MDR - Monitoring - Detection - Response) của SOC theo nhu cầu. Báo cáo có thể theo ngày/tuần/tháng/quý, bao gồm: tổng quan cảnh báo, top nguồn tấn công, xu hướng theo thời gian, mức độ tuân thủ SLA/OLA, MTTD/MTTR, trạng thái tài sản trọng yếu, và đề xuất cải tiến. Ngoài ra, cung cấp dashboard theo thời gian thực cho các chỉ số chính. Minh bạch hiệu quả SOC, hỗ trợ ra quyết định, ưu tiên đầu tư đúng chỗ, và liên tục tối ưu quy trình vận hành.
Trao đổi về dịch vụQuản trị nội dung
Xây dựng, xem xét, tinh chỉnh các yếu tố cấu thành một use case, gồm: Mô tả, cấu trúc, cú pháp, giới hạn, tần suất cảnh báo, yếu tố đầu vào,... để đưa thành các luật trong SIEM, đảm bảo phù hợp nhất với yêu cầu của khách hàng. Thực hiện rà soát định kỳ các rule để đảm bảo phù hợp với thay đổi hạ tầng, ứng dụng và hành vi người dùng. Thiết lập ngưỡng (threshold) hợp lý, bổ sung whitelist/blacklist theo bối cảnh, cập nhật mapping MITRE ATT&CK để nâng cao khả năng phân loại. Rule rõ ràng, dễ bảo trì, cảnh báo có ý nghĩa, giảm nhiễu và tăng hiệu quả giám sát.
Trao đổi về dịch vụĐiều tra số
Việc trích xuất, phân tích, trình bày dữ liệu để hỗ trợ phản ứng sự cố; Hoạt động điều tra số cho phép xác định các dấu hiệu nhận biết mã độc, phân tích sâu các máy, tìm kiếm các bằng chứng tấn công để xây dựng các kế hoạch xử lý và làm sạch hệ thống. Thu thập artefact từ endpoint/server (event logs, memory dump, browser artefacts, timeline), phân tích luồng sự kiện theo thời gian để xác định kỹ thuật và chuỗi tấn công. Từ đó đưa ra kết luận, phạm vi ảnh hưởng, và bộ bằng chứng phục vụ báo cáo nội bộ hoặc yêu cầu tuân thủ. Có timeline rõ ràng, bằng chứng tin cậy, hỗ trợ ra quyết định và cải thiện biện pháp phòng thủ.
Trao đổi về dịch vụPhân tích mã độc
Mổ xẻ, phân tích mã độc để nghiên cứu chuyên sâu, ví dụ thông qua dịch ngược mã độc (Malware Reversal Engineering); qua đó xác định chức năng, nguồn gốc, các thiệt hại có thể gây ra bởi mã độc nhất định. Quy trình bao gồm phân tích tĩnh (static), phân tích động (dynamic), theo dõi hành vi (file, registry, network), trích xuất cấu hình (C2, mutex, persistence), và dựng cây hành vi để so khớp với họ mã độc đã biết. Đồng thời, tạo IOC/YARA rule hỗ trợ phát hiện và săn tìm (threat hunting). Hiểu rõ cơ chế hoạt động, tạo dấu hiệu nhận biết chính xác, hỗ trợ điều tra và ngăn chặn tái nhiễm.
Trao đổi về dịch vụThu thập - phân tích thông tin bảo mật
Dịch vụ này tập hợp, phân tích và kiểm chứng dữ liệu về mối đe dọa tiềm tàng, các dấu hiệu về mức độ xâm nhập (IOC - Indicators of Compromise) như các dạng thức tấn công mới, mã độc mới xuất hiện. Thông tin được tổng hợp từ nhiều nguồn: threat feed, cộng đồng, đối tác, dữ liệu open-source và dữ liệu nội bộ từ các sự cố đã ghi nhận. SOC thực hiện đánh giá độ tin cậy, gắn nhãn (tag), phân loại theo ngành, theo chiến dịch, và cung cấp khuyến nghị áp dụng vào SIEM/EDR/Firewall. Cập nhật liên tục bức tranh mối đe doạ, tăng khả năng phòng thủ chủ động, và rút ngắn thời gian nhận diện tấn công mới.
Trao đổi về dịch vụỨng phó sự cố
Cử chuyên gia bảo mật phối hợp xử lý sự cố an ninh một cách khoa học, giúp giảm thiểu thiệt hại cho khách hàng. Hoạt động này bao gồm điều tra sâu và đưa ra giải pháp ứng phó kịp thời, có kiểm soát. Các giải pháp bao gồm: Ngăn chặn, điều tra, xử lý tận gốc, phục hồi sau sự cố và đánh giá, rút kinh nghiệm (AAR - After Action Review). Trong quá trình xử lý, đội ứng phó phối hợp với các bộ phận liên quan để khoanh vùng ảnh hưởng, thu thập bằng chứng số, xác định điểm xâm nhập ban đầu, kỹ thuật tấn công, phạm vi lan truyền và mức độ rò rỉ dữ liệu (nếu có). Sau đó triển khai playbook phù hợp: cô lập máy/segment, chặn IOC, xoá persistence, vá lỗ hổng và tăng cường giám sát. Hạn chế gián đoạn dịch vụ, khôi phục vận hành nhanh, có báo cáo nguyên nhân gốc (RCA) và kế hoạch phòng ngừa tái diễn.
Trao đổi về dịch vụ
02 / VỀ TMGS VIỆT NAM
Công nghệ là nền tảng.
Con người là trọng tâm.
An toàn thông tin cần gắn với cách doanh nghiệp thực sự hoạt động.
Từ lựa chọn công nghệ đến triển khai và hỗ trợ, TMGS hướng đến sự đồng hành thiết thực: lắng nghe nhu cầu, hiểu hệ thống hiện có và cùng xác định hướng bảo vệ phù hợp.
Tìm hiểu về TMGS Video giới thiệu TMGSNĂNG LỰC & KẾT NỐI
Cùng xây dựng niềm tin.
Chứng nhận ISO 9001:2015
Chứng nhận ISO 14001:2015
Chứng nhận ISO 27001:2022
Chứng nhận Hiệp hội An toàn thông tin Việt Nam
03 / GÓC NHÌN & KIẾN THỨC
Hiểu hôm nay.
Chủ động ngày mai.
Dịch vụ
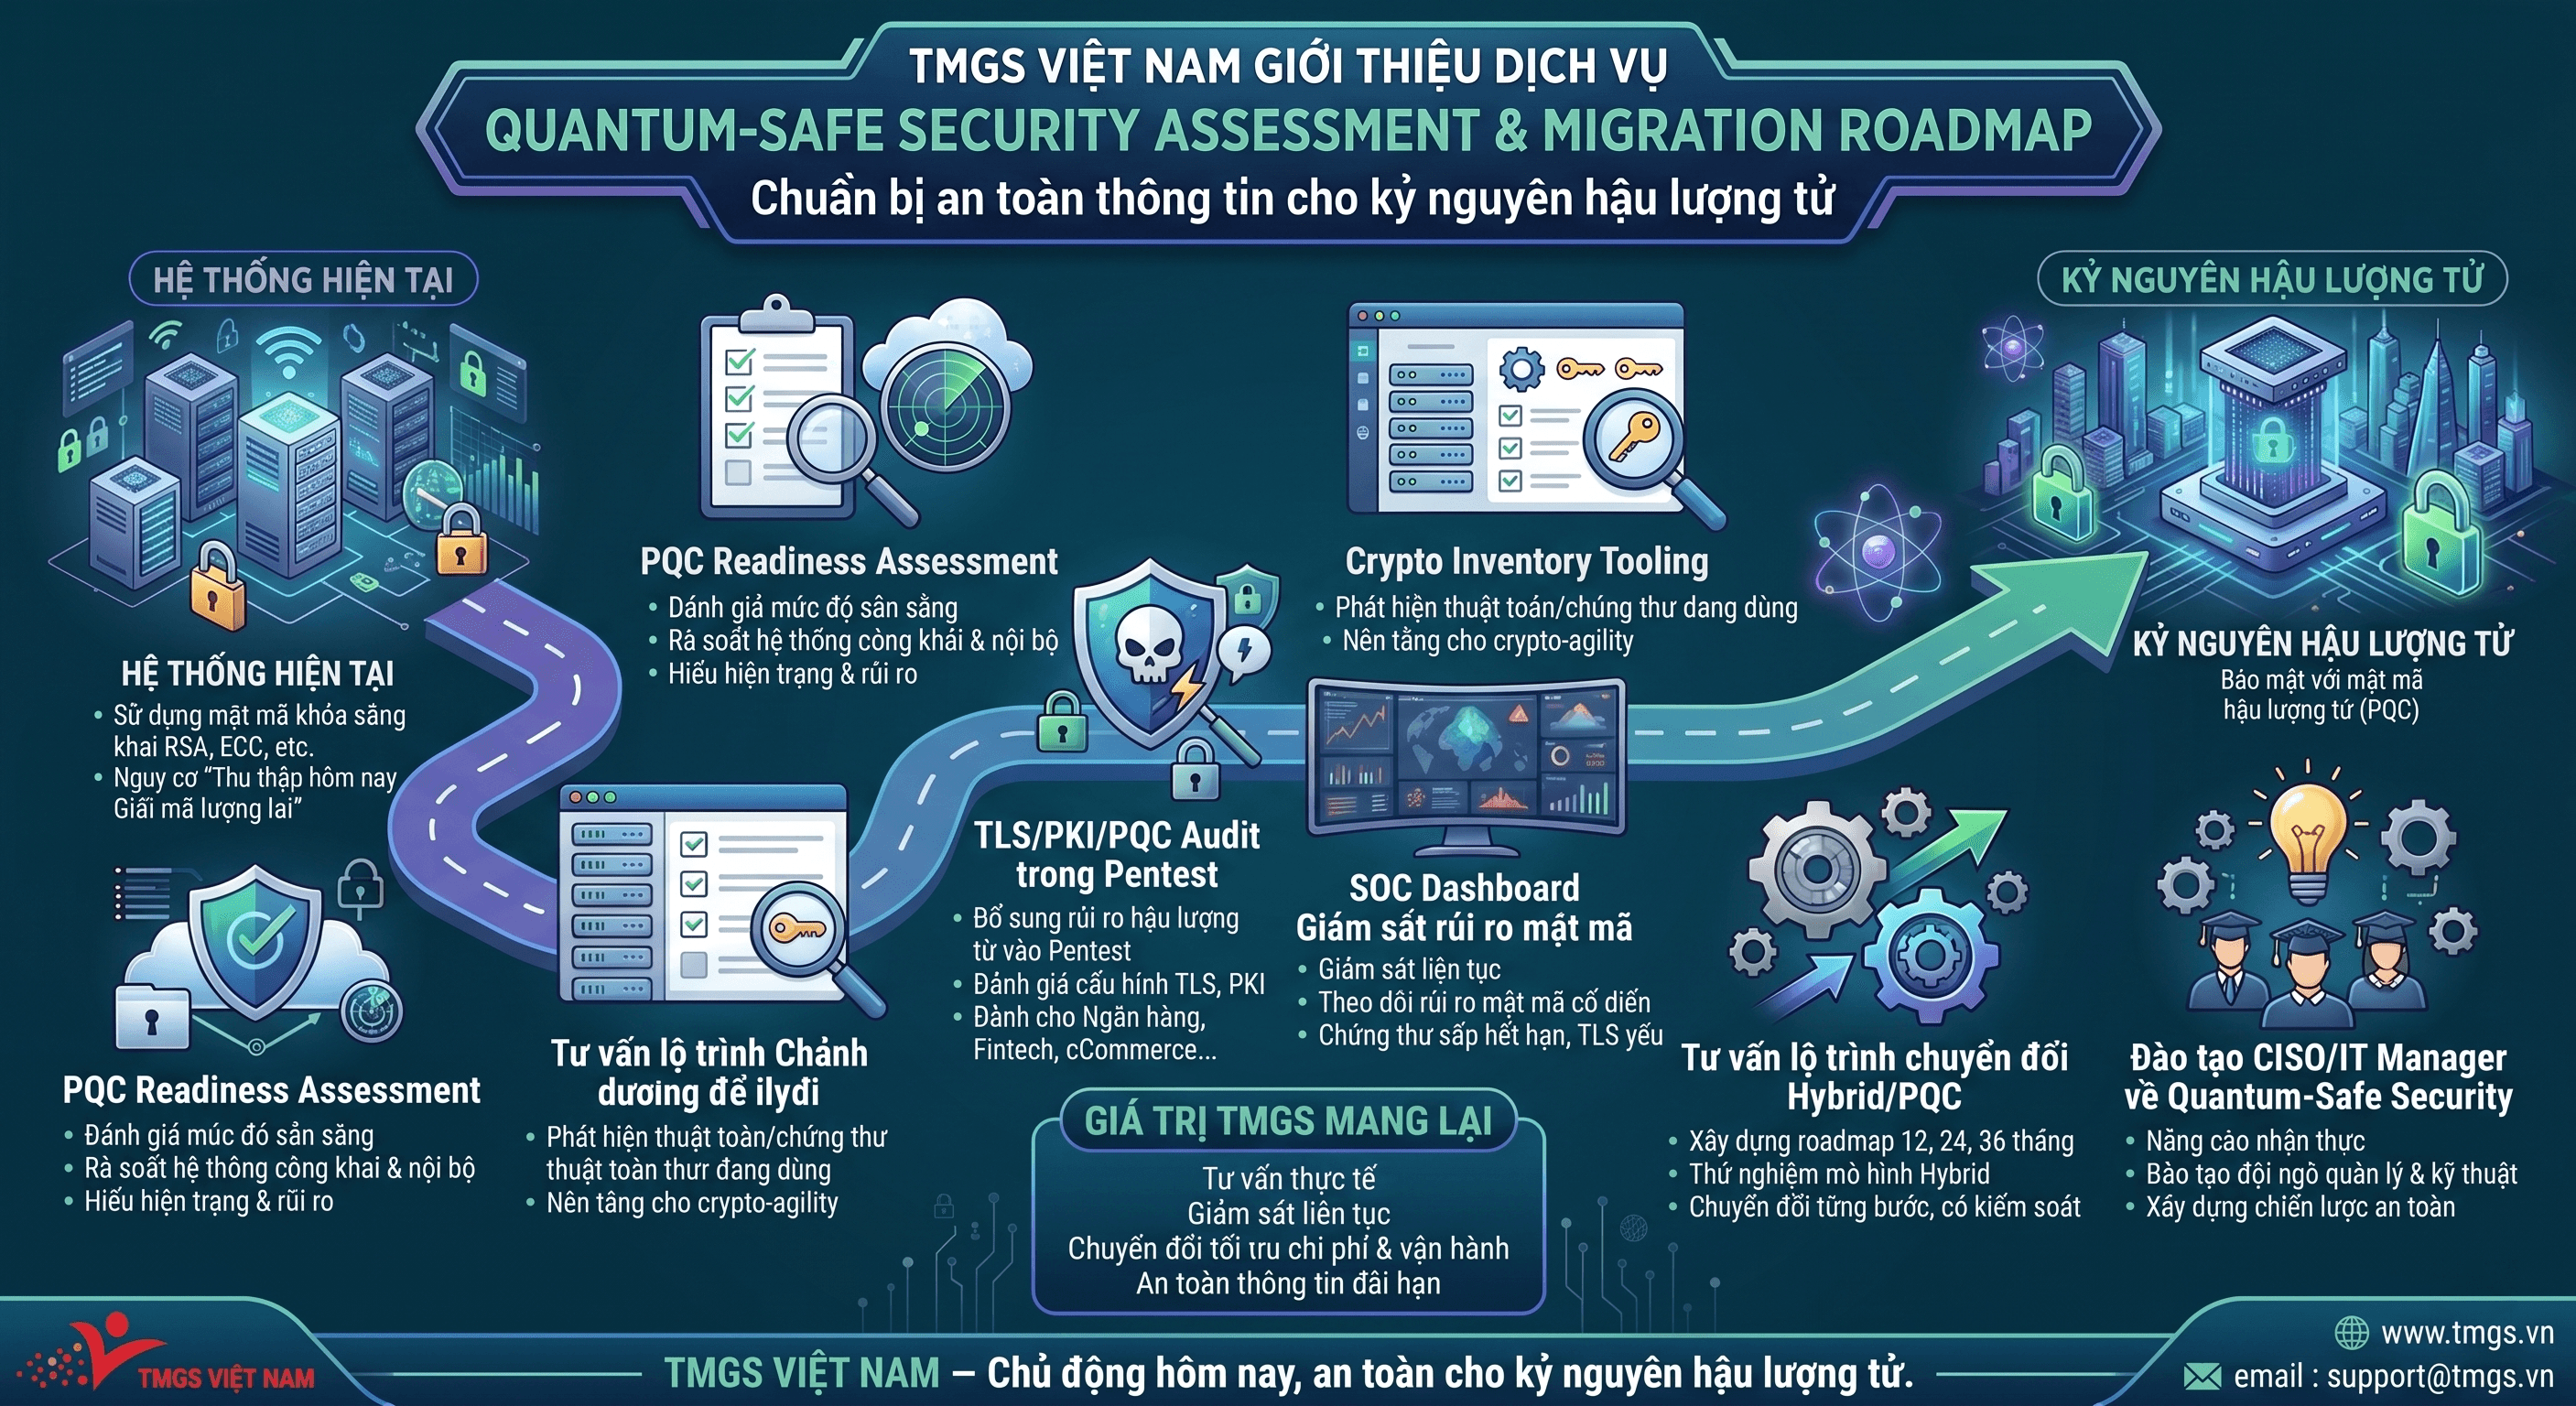
TMGS Việt Nam Ra Mắt Dịch Vụ Tư Vấn Lộ Trình Bảo Mật Hậu Lượng Tử (Quantum-Safe Security)
Khám phá giải pháp bảo mật hậu lượng tử từ TMGS Việt Nam. Chúng tôi giúp doanh nghiệp kiểm kê mật mã, đánh giá mức độ sẵn sàng và xây dựng lộ trình chuyển đổi PQC an toàn, bền vững

An Toàn Thông Tin
Nhóm tin tặc Kimsuky triển khai HTTPSpy và loạt mã độc mới qua VS Code Tunneling
Kimsuky nâng cấp kho vũ khí với HTTPSpy, HelloDoor và lợi dụng tính năng VS Code Tunneling để tấn công các tổ chức quân sự và doanh nghiệp Hàn Quốc.

An Toàn Thông Tin
Cảnh báo nhóm JINX-0164 tấn công các sàn tiền ảo bằng mã độc macOS
Nhóm tin tặc JINX-0164 sử dụng chiêu trò tuyển dụng giả mạo để cài đặt mã độc macOS AUDIOFIX, đánh cắp tài sản từ các công ty tiền điện tử.
Cần tìm thông tin kỹ thuật?
Khám phá thư viện tài liệu về công nghệ và giải pháp.
CÙNG TMGS BẮT ĐẦU
Bài toán của bạn.
Bước tiếp theo của chúng ta.
Chia sẻ nhu cầu của doanh nghiệp để bắt đầu một cuộc trao đổi.