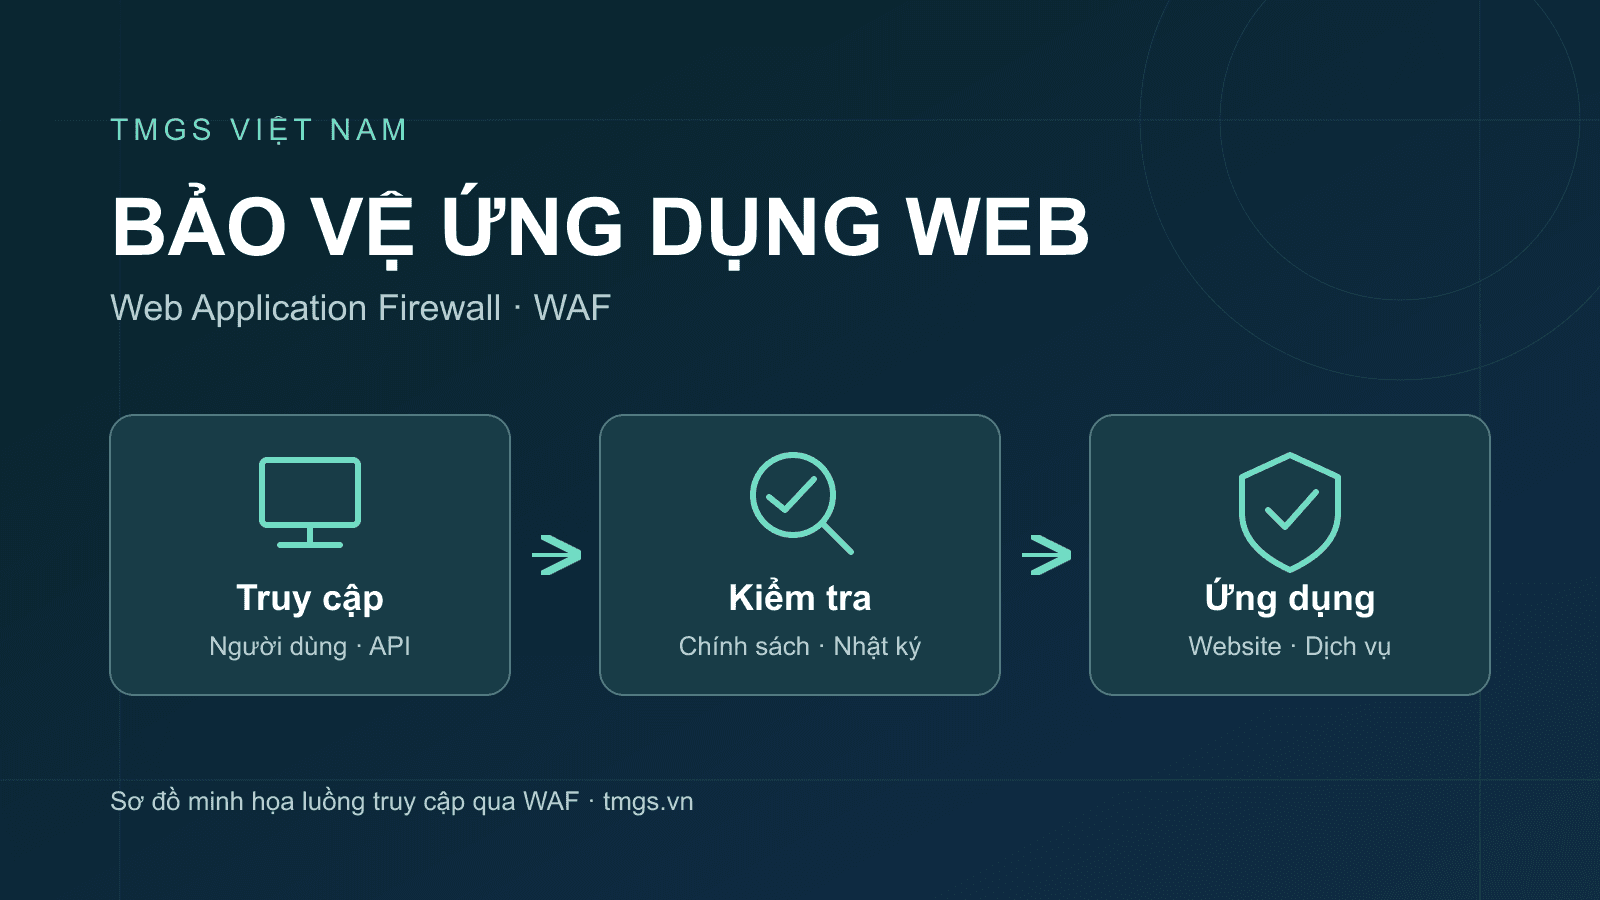
TMGS OWAF là giải pháp tường lửa ứng dụng web, hỗ trợ kiểm tra lưu lượng truy cập trước khi yêu cầu đến ứng dụng. Giải pháp giúp doanh nghiệp theo dõi dấu hiệu tấn công và thực thi chính sách bảo vệ phù hợp với hệ thống đang vận hành.
WAF giúp bảo vệ ứng dụng như thế nào?
- Kiểm tra yêu cầu web: hỗ trợ nhận diện các mẫu tấn công như SQL Injection và Cross-Site Scripting (XSS).
- Chính sách truy cập: phân loại lưu lượng và kiểm soát các hành vi tự động không mong muốn theo cấu hình.
- Vá lỗ hổng ảo: bổ sung chính sách giảm nguy cơ khai thác trong thời gian chờ khắc phục ứng dụng.
- Giám sát tập trung: theo dõi nhật ký, nguồn truy cập và các yêu cầu bị chặn để phục vụ điều tra, tinh chỉnh.
Triển khai phù hợp với ứng dụng thực tế
WAF cần được cấu hình theo các chức năng của website, API và hệ thống quản trị. Những thao tác hợp lệ như đăng bài, tải ảnh hoặc cập nhật nội dung cần được kiểm tra trong quá trình triển khai để hạn chế chặn nhầm.
Hiệu quả bảo vệ phụ thuộc chính sách, cấu hình và việc cập nhật theo thay đổi của ứng dụng. WAF là một lớp bảo vệ bổ sung; doanh nghiệp vẫn cần quản lý lỗ hổng và cập nhật ứng dụng.
Thông tin giải pháp TMGS OWAF
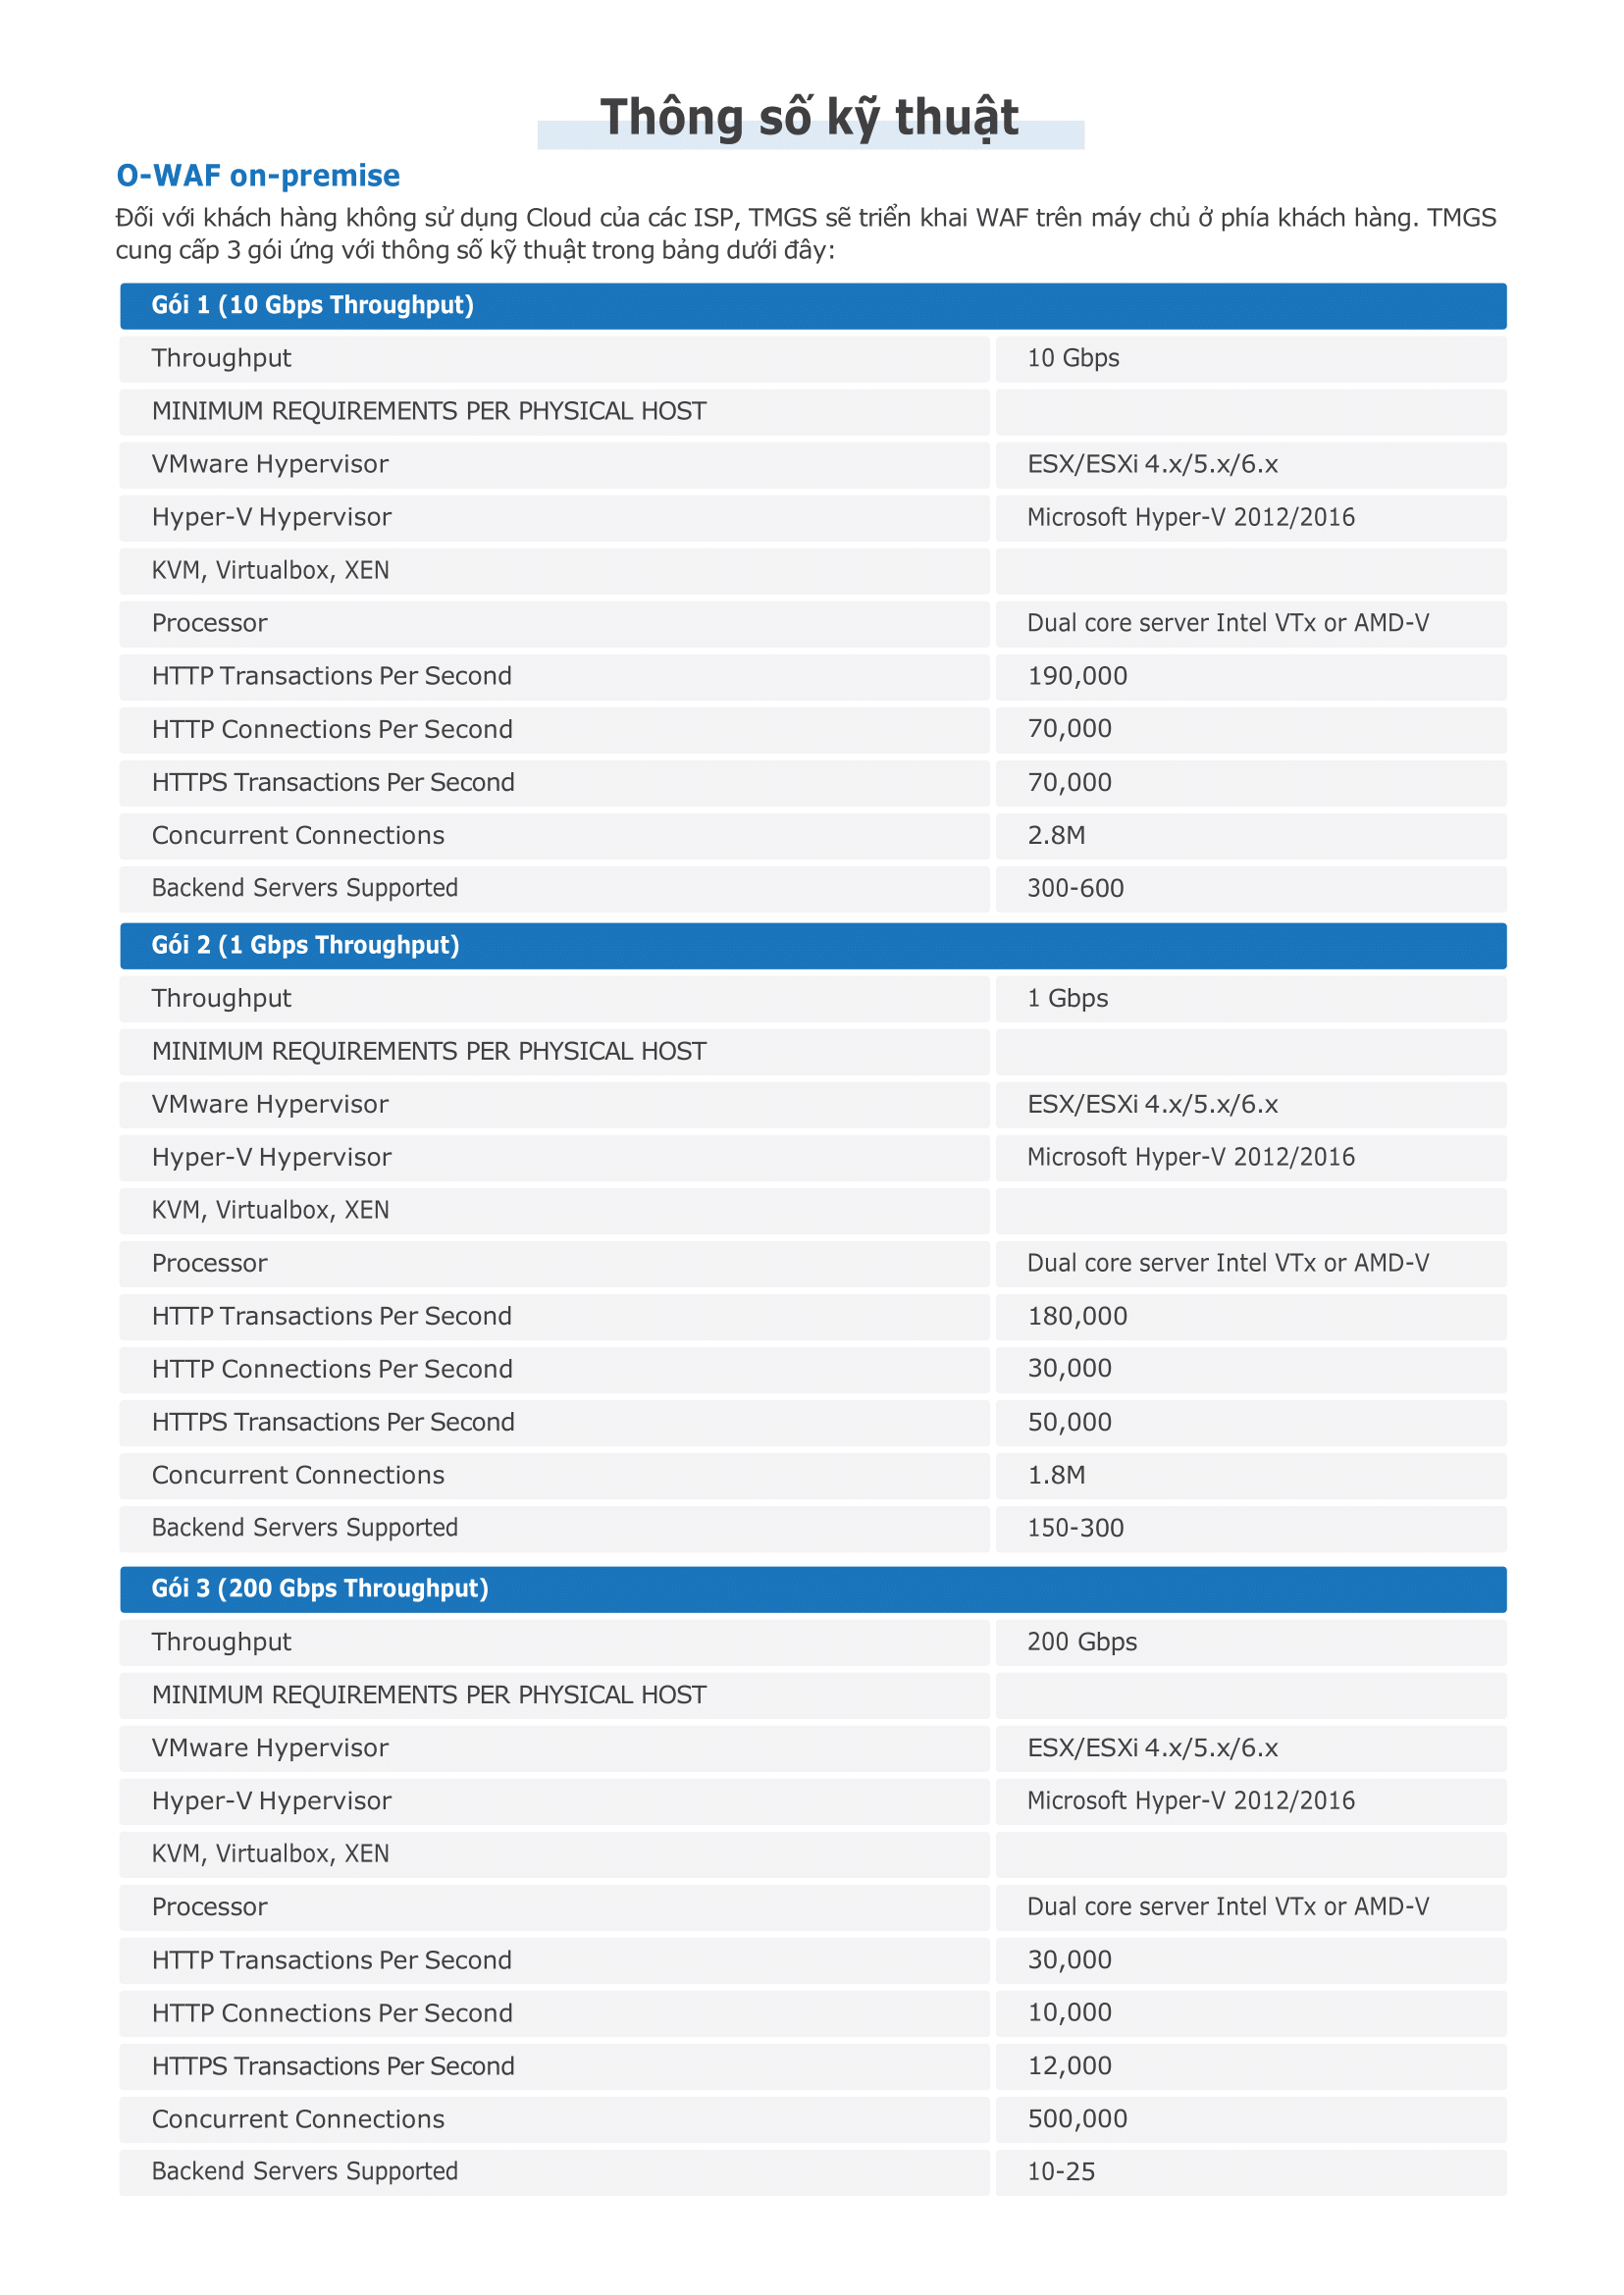
Xem tài liệu WAF kích thước đầy đủ
Trao đổi nhu cầu triển khai
- Website, ứng dụng hoặc API cần bảo vệ.
- Mô hình hạ tầng và lưu lượng truy cập hiện tại.
- Yêu cầu nhật ký, cảnh báo và phối hợp xử lý sự cố.
- Các chức năng nghiệp vụ cần kiểm tra khi nghiệm thu.