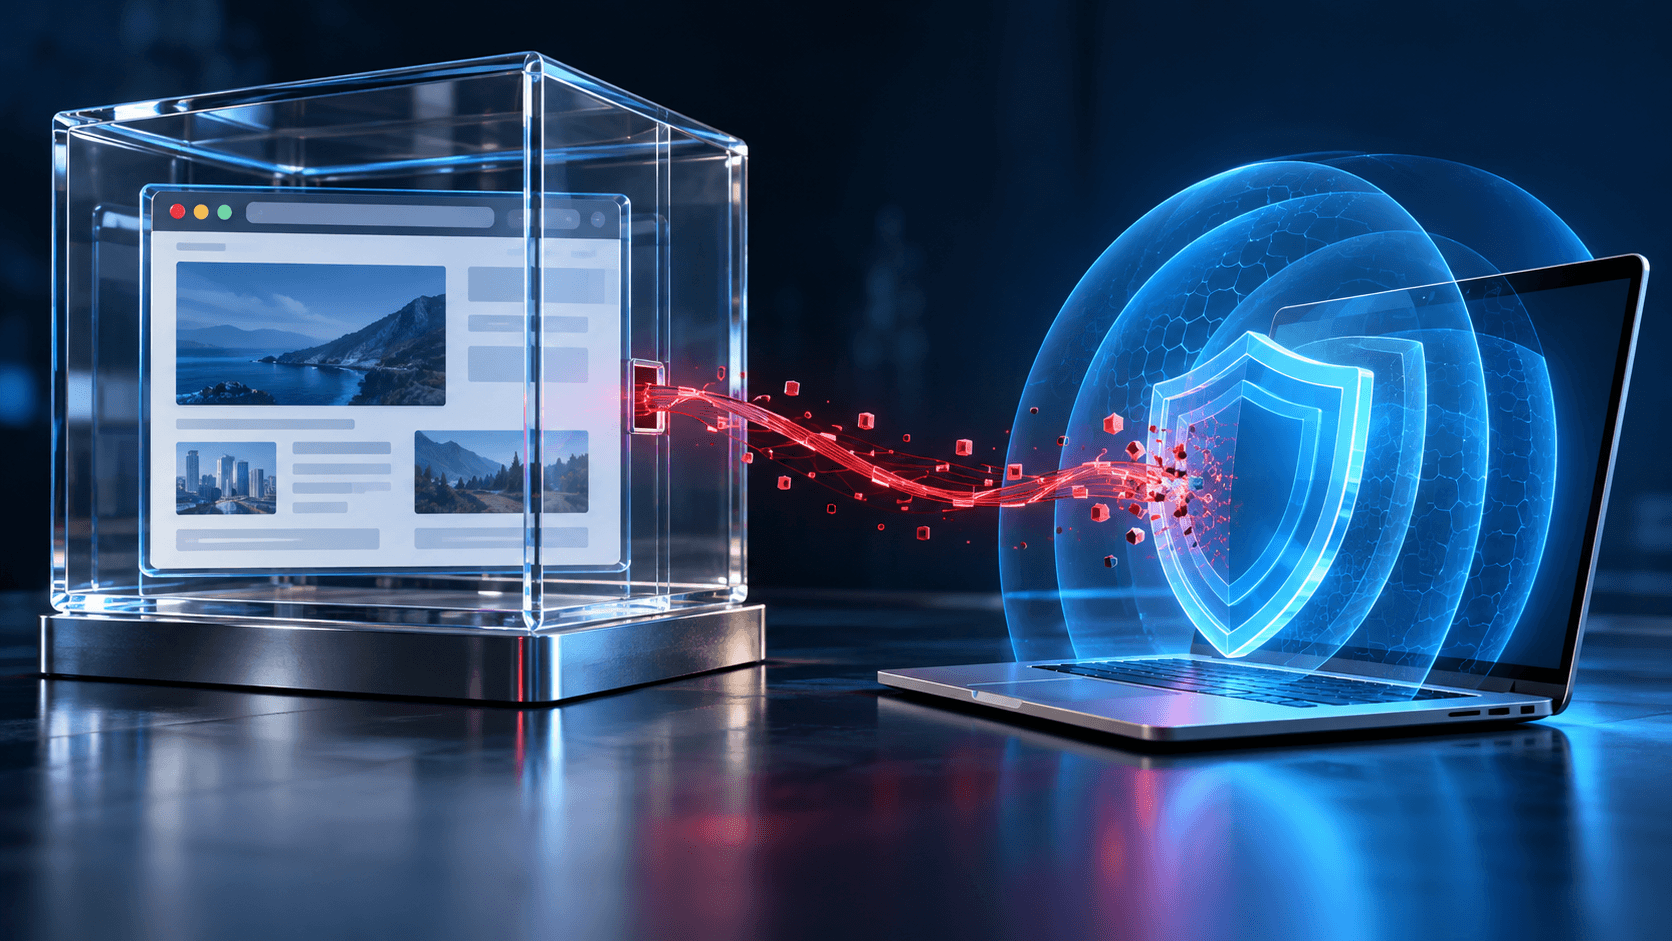
Ảnh minh họa bằng AI: nguy cơ tấn công qua trình duyệt và phòng thủ nhiều lớp.
Công bố mới về chuỗi khai thác Microsoft Edge của Orange Tsai cho thấy những lỗi logic có thể kết hợp để vượt qua cơ chế cách ly của trình duyệt. Với doanh nghiệp, đây là lời nhắc về nguy cơ từ website bị cài mã độc và sự cần thiết của phòng thủ nhiều lớp.
Ngày 28/10/2026, Orange Tsai, nhà nghiên cứu thuộc DEVCORE, công bố phân tích chuỗi khai thác Edge sử dụng lỗi logic, không dựa vào lỗi hỏng bộ nhớ. Theo tác giả, mã khai thác dài chưa tới 100 dòng. Phân tích gốc của Orange Tsai.
Trước đó, tại Pwn2Own Berlin tháng 5/2026, Zero Day Initiative xác nhận Orange Tsai vượt qua sandbox của Edge và nhận giải thưởng 175.000 USD. Sandbox là cơ chế giới hạn quyền của mã chạy trong trình duyệt; vượt qua lớp cách ly này khiến tác động có thể mở rộng ra môi trường hệ điều hành. Kết quả Pwn2Own Berlin 2026.
Website có uy tín vẫn có thể trở thành điểm phát tán
Một website chính thống có thể trở thành nơi phân phối mã khai thác nếu kẻ tấn công chiếm được quyền sửa nội dung hoặc can thiệp vào tài nguyên mà trang sử dụng. Người dùng vẫn nhìn thấy tên miền quen thuộc và giao diện thông thường, trong khi mã độc được trình duyệt xử lý cùng nội dung trang.
MITRE ATT&CK gọi hình thức xâm nhập qua hoạt động duyệt web là Drive-by Compromise, mã T1189. Nguồn phát tán có thể là website hợp pháp bị xâm nhập, tệp script bị sửa hoặc quảng cáo độc hại. Khi đối tượng chủ động lựa chọn website mà một cộng đồng mục tiêu thường truy cập, kịch bản đó được gọi là Watering Hole Attack. MITRE ATT&CK: Drive-by Compromise.
Vì vậy, “chỉ truy cập website đáng tin cậy” chưa đủ để bảo vệ thiết bị. Nếu trình duyệt còn lỗ hổng phù hợp, một phiên truy cập bình thường có thể trở thành điểm bắt đầu của quá trình khai thác, dù người dùng không chủ động mở tệp thực thi.
Những lỗi riêng lẻ tạo thành chuỗi vượt sandbox
Ở mức khái quát, nghiên cứu kết hợp sai sót trong điều hướng, kiểm tra nguồn và chặn popup với cơ chế đăng nhập tự động cùng lỗi CORS để đạt khả năng chạy script xuyên nguồn. Tiếp đó, chuỗi tận dụng Immersive Reader và chức năng xuất log chẩn đoán để ghi tệp, sửa cấu hình protocols.json rồi khai thác trình xử lý giao thức trên Windows nhằm thực thi mã ngoài sandbox. Chi tiết nghiên cứu.
Tác giả mô tả khả năng kích hoạt UXSS mà không cần nhấp thêm, nhưng điều đó không có nghĩa mọi thiết bị dùng Edge đều có thể bị chiếm quyền sau một lượt xem trang. Chuỗi phụ thuộc môi trường và các điều kiện khai thác. Tác giả cũng cho biết bước khởi động lại phục vụ màn trình diễn tại cuộc thi, không phải yêu cầu bắt buộc trong tấn công thực tế. Lưu ý từ tác giả.
Từ góc độ đánh giá rủi ro, việc gắn mã khai thác vào website bị chiếm quyền là một kịch bản có thể xem xét. Tuy nhiên, công bố nghiên cứu này tự nó không chứng minh đang tồn tại một chiến dịch tấn công qua website chính thống hay một vụ xâm nhập cụ thể tại Việt Nam.
Ba CVE đã được Microsoft vá từ tháng 5
Microsoft xác nhận bản Edge Stable 148.0.3967.70, phát hành ngày 15/5/2026, chứa các bản sửa cho CVE-2026-45492, CVE-2026-45494 và CVE-2026-45495. Do đó, cần phân biệt thời điểm công bố phân tích kỹ thuật trong tháng 10 với thời điểm hãng phát hành bản vá. Thông báo cập nhật bảo mật Microsoft Edge.
Doanh nghiệp cần cập nhật lên phiên bản Edge còn được hỗ trợ và có đầy đủ bản vá bảo mật tại thời điểm triển khai. Phiên bản 148.0.3967.70 là mốc khắc phục ba CVE nêu trên, không phải phiên bản đích nên sử dụng lâu dài.
TMGS khuyến nghị phòng thủ từ trình duyệt đến điểm cuối
Để giảm rủi ro từ các cuộc tấn công qua trình duyệt, TMGS khuyến nghị doanh nghiệp ưu tiên những biện pháp sau:
- Quản lý bản vá tập trung: kiểm kê phiên bản trình duyệt, xác minh cập nhật đã được áp dụng và xử lý các máy bị chậm vá. Việc chỉ bật cập nhật tự động chưa phản ánh đầy đủ trạng thái thực tế.
- Giám sát bằng EDR/XDR: chú ý những thay đổi bất thường trong cấu hình trình duyệt, tệp thực thi mới tại thư mục người dùng và tiến trình được khởi chạy qua trình xử lý giao thức. Cần đối chiếu nhiều dấu hiệu trước khi kết luận có xâm nhập.
- Kiểm soát kết nối ra ngoài: dùng DNS bảo mật, proxy hoặc cổng truy cập web để phát hiện và hạn chế kết nối tới hạ tầng phát tán mã độc, tải thành phần bổ sung hoặc điều khiển từ xa, phù hợp nhu cầu nghiệp vụ.
- Bảo vệ website và tài nguyên bên thứ ba: tăng cường bảo vệ tài khoản quản trị, cập nhật CMS và thành phần mở rộng, rà soát script tích hợp, đồng thời theo dõi thay đổi mã nguồn và tệp tĩnh.
WAF có vai trò bảo vệ ứng dụng web, nhưng không thay thế bản vá trình duyệt hoặc giám sát điểm cuối. Với chuỗi tấn công bắt đầu từ hoạt động duyệt web, doanh nghiệp cần kết hợp bảo vệ website, quản lý thiết bị và khả năng phát hiện hành vi bất thường.
Bài học từ nghiên cứu Edge là cần đánh giá cả chuỗi hành vi và những ranh giới tin cậy mà các tính năng cùng sử dụng. Một trang web quen thuộc vẫn cần được truy cập bằng trình duyệt đã cập nhật, trên thiết bị được giám sát và trong một hệ thống phòng thủ có nhiều lớp.